Настройка антидетект-браузера под Anthropic и Stripe
Обычный браузер прибит к железу намертво. Сайт заставляет видеокарту и аудиочип считать контрольные значения, снимает хеш и получает отпечаток, который почти не меняется даже между разными браузерами на одной машине. Для антифрода это подпись.
Антидетект нужен, чтобы у тебя была не подпись, а изолированный профиль, который выглядит как отдельный домашний компьютер и не связывается со старыми аккаунтами.
Виртуалка на хостинге почти всегда заканчивается одинаково. Сколько ни настраивай антидетект на удалёнке, остаются маркеры гипервизора1 и хостинговой сети: тайминги CPU, строки драйверов, ASN. Для Radar вход с VPS — это отдельный класс риска, который сам себе красный флаг.
1. Как работают фильтры Anthropic и Stripe Radar
Ты упираешься в две независимые системы, и они смотрят на разное. Cloudflare и фильтры Anthropic — на то, как ты выглядишь и ведёшь себя в момент входа. Stripe Radar — на транзакцию и на всё, что о карте уже известно.
Первый рубеж: проверки Anthropic
Фильтры Anthropic работают во время регистрации и продолжают следить за поведением аккаунта дальше. Что именно они проверяют, публично не описано, но по набору сигнатур видно три слоя:
- Телеметрия действий. Во время регистрации собирается всё: движения мыши, скорость набора, вставка из буфера. Скрипт выдают не сами движения, а их статистика — человек не заполняет шесть полей за 900 мс.
- Связка аккаунтов. IP, отпечаток железа и поведение склеиваются в один профиль. Забанят один аккаунт — второй на том же железе не отлетит сразу, его повесят на скрытый надзор. Дальше любой триггер добивает мгновенно.
- Сетевые несоответствия.
claude.aiстоит за Cloudflare и отдаёт challenge (это проверяется однимcurl:403с заголовкомCf-Mitigated: challenge). Набор сигналов Cloudflare не публикует, так что про конкретные проверки внутри можно только предполагать. Точно известно другое: таймзона, не совпадающая с гео прокси, и засвеченный домашний провайдер — это красные флаги при любом challenge.
Барьер перед оплатой: верификация номера
Anthropic часто просит подтвердить номер перед кассой. Не всегда, а по триггеру риска.
Публичные VoIP из смс-активаторов поднимают риск-скор сразу. Ошибка Unable to verify phone number обычно значит, что номер и IP уже отработаны спамерами. Нужна нормальная SIM или контрактная eSIM оператора из нужной страны.
Эти сервисы не исчерпывают все варианты. Я назвал те, которые лично знаю и которые граждане РФ могут оформить удаленно по загранпаспорту:
- Orange Flex (Польша). Позволяет оформить польскую eSIM2 удаленно по российскому загранпаспорту. Тариф около 5 евро в месяц. Это чистый мобильный номер, который подходит под вериф, особенно если ты работаешь под польским IP и польской картой.
- Free Mobile (Франция). Тарифы от 20 евро в месяц. Дает полноценный французский номер и роуминг во многих странах (включая Россию и Беларусь), где выходной IP будет французским.
Если у тебя уже есть иностранная SIM-карта оператора с хорошей репутацией (допустим, Vodafone) — используй ее. Старайся находить именно реальных провайдеров связи и оформлять eSIM напрямую у них.
Предостережение по туристическим SIM: обычные туристические eSIM чаще всего продаются без собственного номера телефона (дают только пакет трафика), либо у них изначально плохая репутация в базах. Перед покупкой обязательно проверяй, выделяется ли полноценный номер и доступен ли прием входящих SMS.
Второй рубеж: Stripe Radar и предпроверка платежа
На кассе stripe.js собирает телеметрию, а Radar её скорит. Stripe официально называет это «advanced risk factors» и описывает как характеристики устройства, но состав проверок не раскрывает: публично известно только, что такие факторы есть, а конкретных «хешируем Canvas и WebGL» в документации нет. Практический вывод от этого не меняется — искусственный шум и подкрученные руками параметры ломают согласованность отпечатка, и это хуже, чем ровный дефолт.
Что документировано точно: Radar работает с атрибутами card_bin, card_country, card_fingerprint, card_funding, ip_country, email_domain, bot_score и расстоянием между IP и биллинг-адресом. Уровни риска — normal, elevated, highest. Блокировка Radar — это не код отказа, а outcome.type = blocked с network_status = not_sent_to_network: платёж до сети эмитента вообще не дошёл.
Кто именно отказал, видно по месту. Параметры разошлись до создания инвойса — это Anthropic со своей стороны. Инвойс сформировался, платёж ушёл в сеть и прилетел decline — работали эмитент, Radar или банк.
2. Что с этим делать?
Расширения для браузера, встроенные профили Chrome или контейнеры Firefox здесь бесполезны: они изолируют куки, но не меняют системный отпечаток железа. Нужен отдельный антидетект-браузер, подменяющий параметры на уровне C++ в коде движка.
И запомни главный принцип, потому что вокруг него крутится всё остальное: согласованность важнее уникальности. Цель не собрать редкий отпечаток, а собрать непротиворечивый. Редкий отпечаток — это как раз то, что выбивается из общей массы и запоминается антифроду. Обычный, скучный, консистентный профиль, у которого всё сходится между собой, проходит лучше, чем самый навороченный с подкрученными вручную параметрами.
Multilogin (MLX) — рекомендуемый выбор
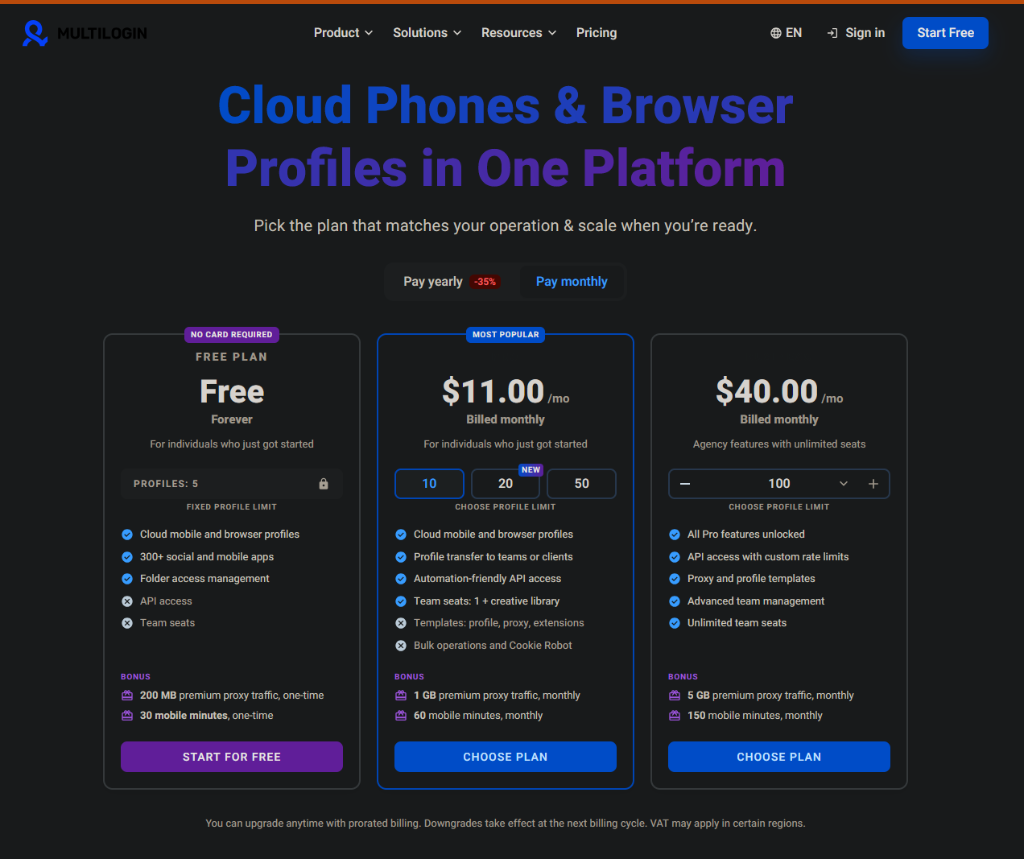
По моим тестам на фрод-скор Multilogin оставляет меньше всего зацепок для защитных систем. Внутри работают два собственных движка: Mimic (Chromium) и Stealthfox (Firefox).
- Бесплатный тариф: дает создавать до 5 бесплатных профилей в месяц. Важное условие: в каждый профиль нужно заходить хотя бы раз в неделю, иначе сервис его удалит.
- Встроенные прокси: браузер начисляет 200–300 МБ встроенного трафика. Но эти прокси сильно замусорены, имеют высокий фрод-скор и для оплаты в Stripe я ими пользоваться не рекомендую — лучше подключить свои чистые прокси.
Octo Browser — сильная альтернатива
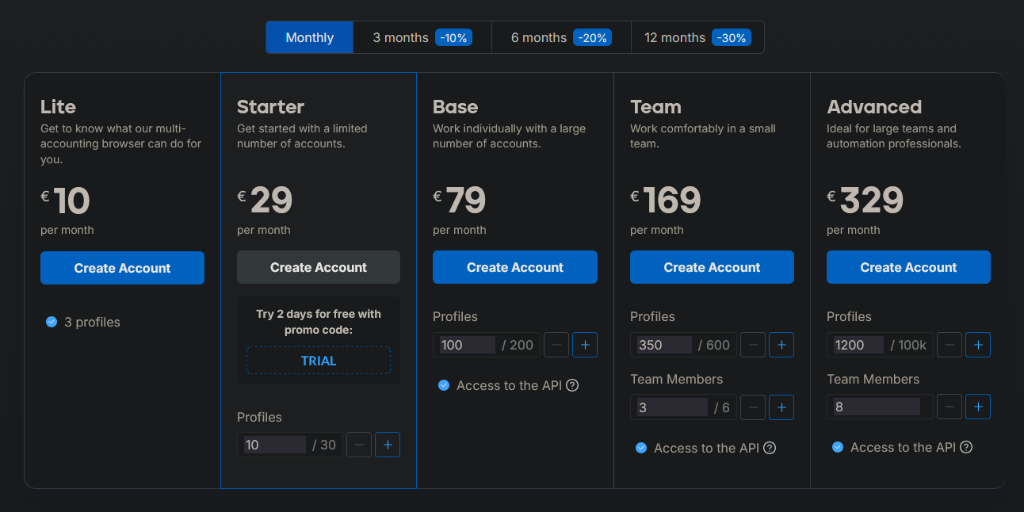
По факту один из лучших антидетектов на базе Chromium. Собирает отпечатки с реальных машин без искусственного шума, благодаря чему стабильно проходит проверки. Софт платный, но на официальном сайте на тарифе Starter можно забрать бесплатный пробный период на 2 дня по промокоду TRIAL:
Dolphin{anty} и AdsPower стоят дешевле, но их отпечатки чаще расходятся с параметрами реальных браузеров, из-за чего на чекауте Stripe случаются случайные детекты. Их стоит пробовать, только если не подошли Multilogin или Octo.
3. Пошаговая настройка профиля в Multilogin
Шаг 1. Регистрация и установка
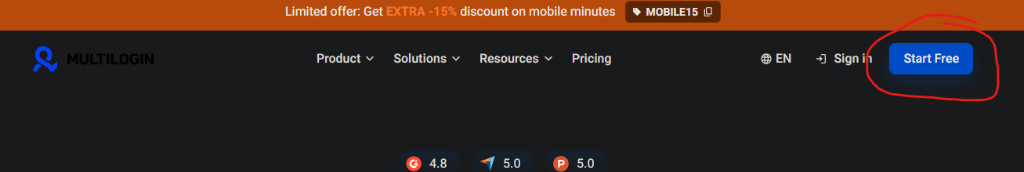
- Перейди на сайт multilogin.com и нажми синюю кнопку Start Free в правом верхнем углу страницы:
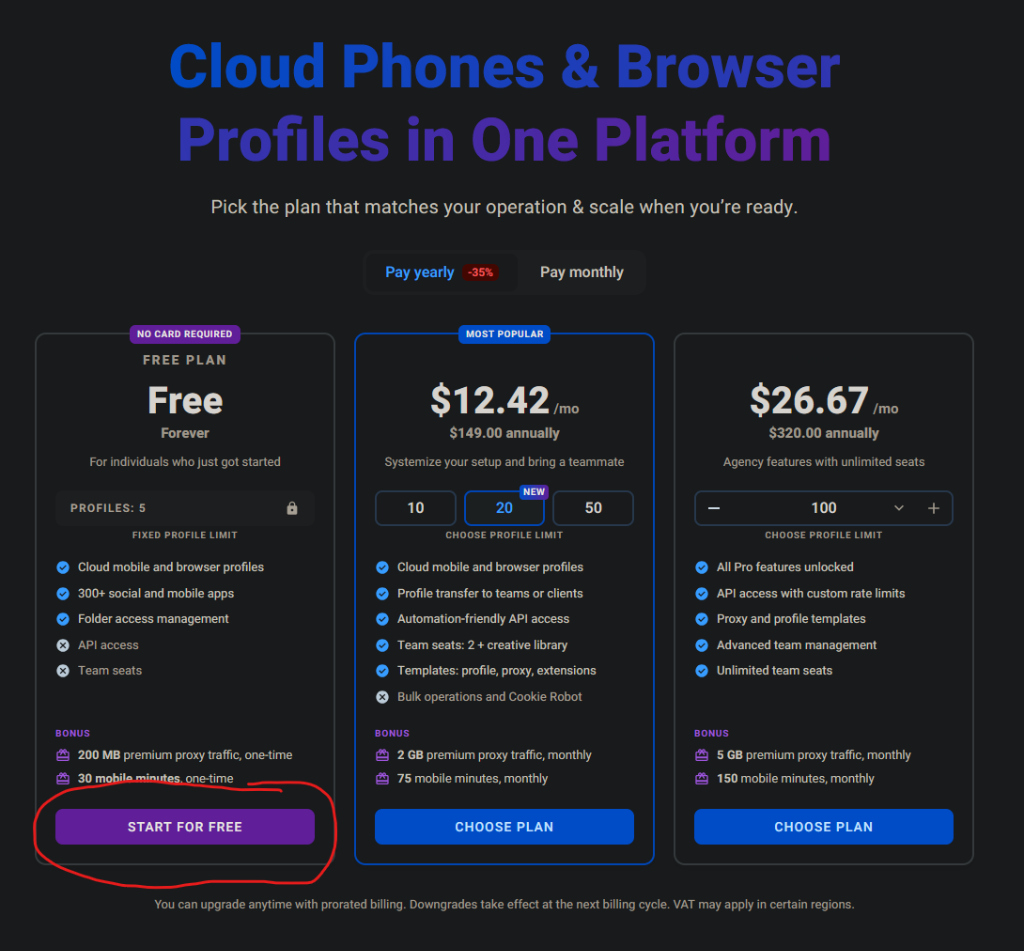
- На странице тарифов выбери бесплатный план (Free Plan) и нажми кнопку START FOR FREE:
- Заполни форму создания аккаунта: укажи почту, задай пароль, отметь согласие с условиями и нажми Continue:
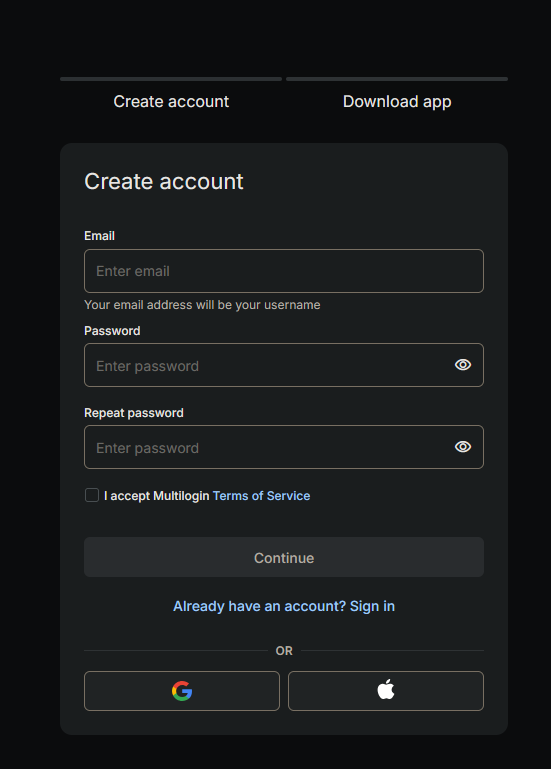
- В открывшейся веб-панели нажми кнопку Install Multilogin в правом верхнем углу, чтобы загрузить клиент:

- Установи приложение на компьютер (установка стандартная, без скрытых настроек), запусти его и авторизуйся под своим логином и паролем.
Шаг 2. Создание профиля и выбор платформы
- В главном меню слева сверху убедись, что выбрана вкладка Browser, и нажми синюю кнопку + Create.
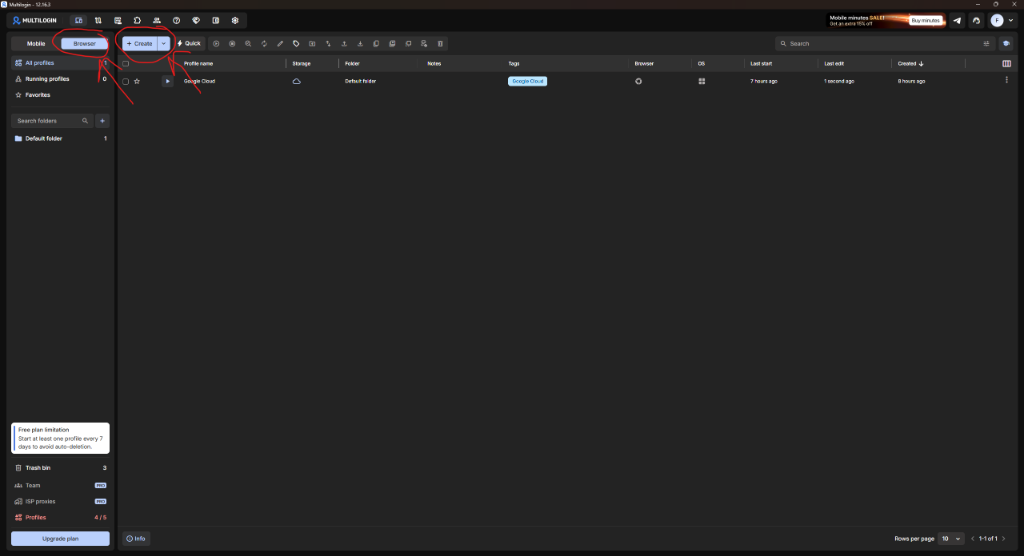
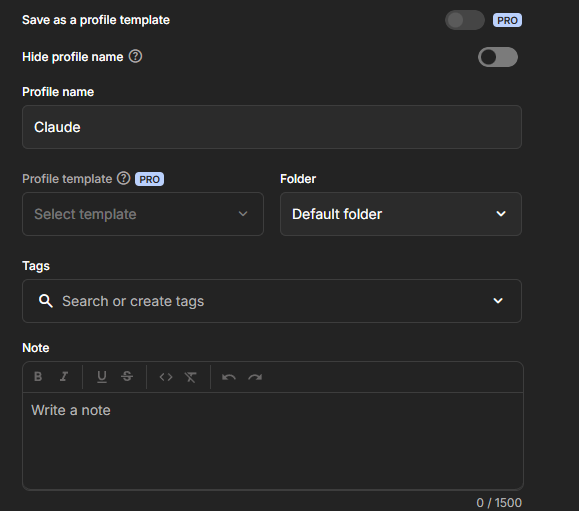
- Задай имя профиля (Profile name) и выбери папку (Folder) — по умолчанию выбрана
Default folder.
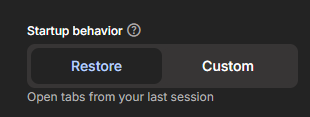
- Startup behavior: выбери
Restore, чтобы восстанавливать вкладки прошлого сеанса, либоCustom, если хочешь задать конкретную стартовую страницу.
- Выбор операционной системы: ставь строго ту ОС, на которой сидишь физически. Сидишь на Windows — выбирай Windows. На macOS — только macOS. На Linux — только Linux.
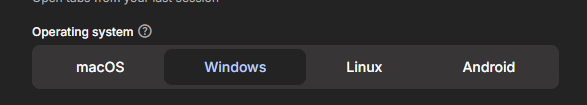
Ни один антидетект не умеет полноценно симулировать чужую платформу. Stripe специально заставляет браузер отрисовать эмодзи и иконки, после чего сверяет полученный хеш. В Windows невозможно отрендерить шрифты и эмодзи так, как это делает движок Apple CoreText в macOS. Добавь сюда разные графические драйверы и структуру системных вызовов — нестыковка мгновенно выдает подмену.
- Браузер: оставляй Mimic. Движок Stealthfox брать не стоит, он устарел.

Шаг 3. Подключение прокси
В блоке прокси доступно несколько вариантов (подробно про выбор поставщиков и протоколов смотри в главе Выбор и настройка прокси):
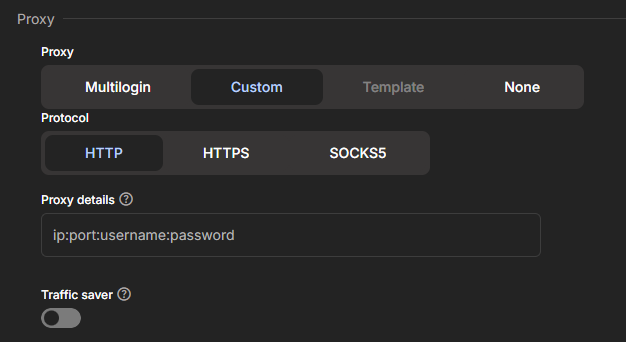
- Свои прокси (Custom):
- Выбирай протокол SOCKS5.
- В поле Proxy details вставь строку прокси в формате
IP:Port:Login:Password. - Опция Traffic saver: отключает подгрузку изображений и видео. Включай ее только при критической нехватке трафика, потому что антифрод-системы замечают серфинг без загрузки медиа.
- Встроенные прокси Multilogin:
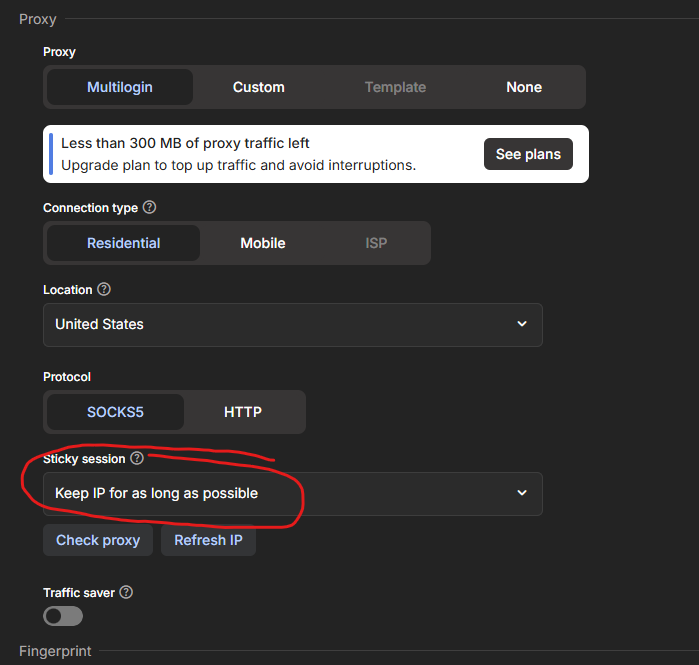
- Если подключаешь встроенный пул, выбирай тип соединения
Residential. - Страну и город подбирай строго под локацию карты и номера телефона.
- Обязательно выставляй Sticky session в положение
Keep IP for as long as possible: постоянная смена IP привлекает внимание антифрода, а тебе оно не нужно.
- Свой VPN (WireGuard, VLESS, OpenConnect):
- В поле прокси выставляй
None. - Проксируй всю систему через VPN-клиент. Проследи, чтобы трафик шел через туннель и для лаунчера Multilogin, и для исполняемого файла Mimic.
Шаг 4. Отпечатки и вкладка Extras
- Fingerprint: оставляй все ползунки и параметры на дефолтных значениях. Вся соль в том, что Multilogin генерирует базовый профиль от реального железа твоей машины: аппаратные конкуренты, объём памяти, GPU-строка, шрифты — всё это согласовано само по себе. Полезешь руками — согласуешь ты, а не движок, и почти наверняка сделаешь хуже.
- Вкладка Extras: пункты Extensions и Private cookies не трогай вообще, оставь их пустыми.
Сохраняй профиль кнопкой внизу формы.
Язык и локаль
Тут зависит от браузера, и с Multilogin легко попасть. Таймзону он тянет под прокси автоматически, а вот Accept-Language по умолчанию ставит английский и под страну не подгоняет. Хорошая новость в том, что для страны легенды чаще всего нужен как раз английский. Плохая — в том, что проверять всё равно надо: если в списке языков осталась ru, при американском IP ты отдаёшь ru-RU,ru;q=0.9 первым же запросом.
Ориентируйся так: Dolphin{anty}, AdsPower и Octo подставляют язык по внешнему IP сами, Multilogin — нет, там язык задаётся в настройках профиля руками. И не путай язык интерфейса браузера с navigator.languages: сайты видит только второе.
Extras
Вкладку Extras держи пустой, настройки не трогай. И профиль открывай только с одной машины: облачная синхронизация на второй компьютер меняет железо под тем же отпечатком, это хуже, чем смена IP.
Шаг 5. Запуск и проверка чекерами
- Нажми кнопку Start (в квадратике напротив профиля).
- Браузер откроет служебную страницу со скором Whoer IP. Слепо ориентироваться на нее не стоит: Whoer часто занижает или искажает показатели.
- Пройдись по надежным чекерам перед тем, как вообще открывать сайт Anthropic:
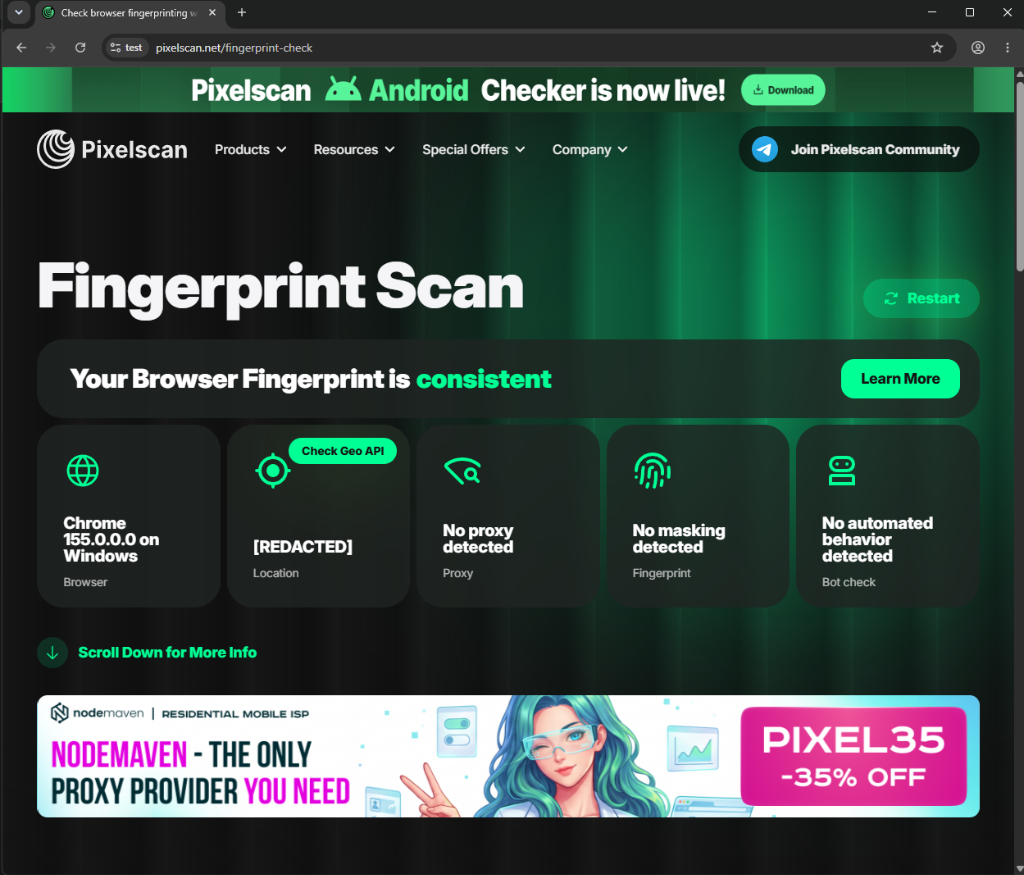
1. Pixelscan — проверка отпечатка браузера
Открой Pixelscan Fingerprint Check. Отпечаток профиля должен определяться как подлинный (consistent), без признаков маскировки и автоматизации (No proxy detected, No masking detected, No automated behavior detected):
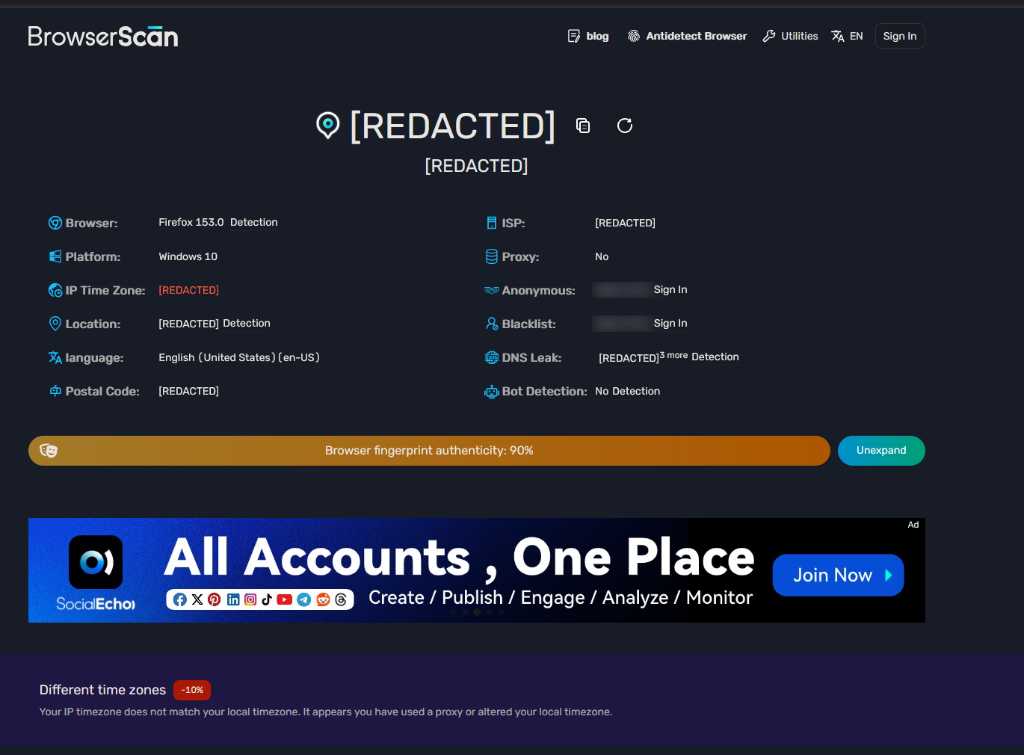
2. BrowserScan — проверка аппаратной связности и таймзоны
Открой BrowserScan. Чекер сверяет железо, шрифты и системные параметры. Обрати внимание на часовой пояс: если IP американский, а в профиле остался локальный пояс системы, чекер сразу снимет баллы подлинности с пометкой «Your IP timezone does not match your local timezone»:
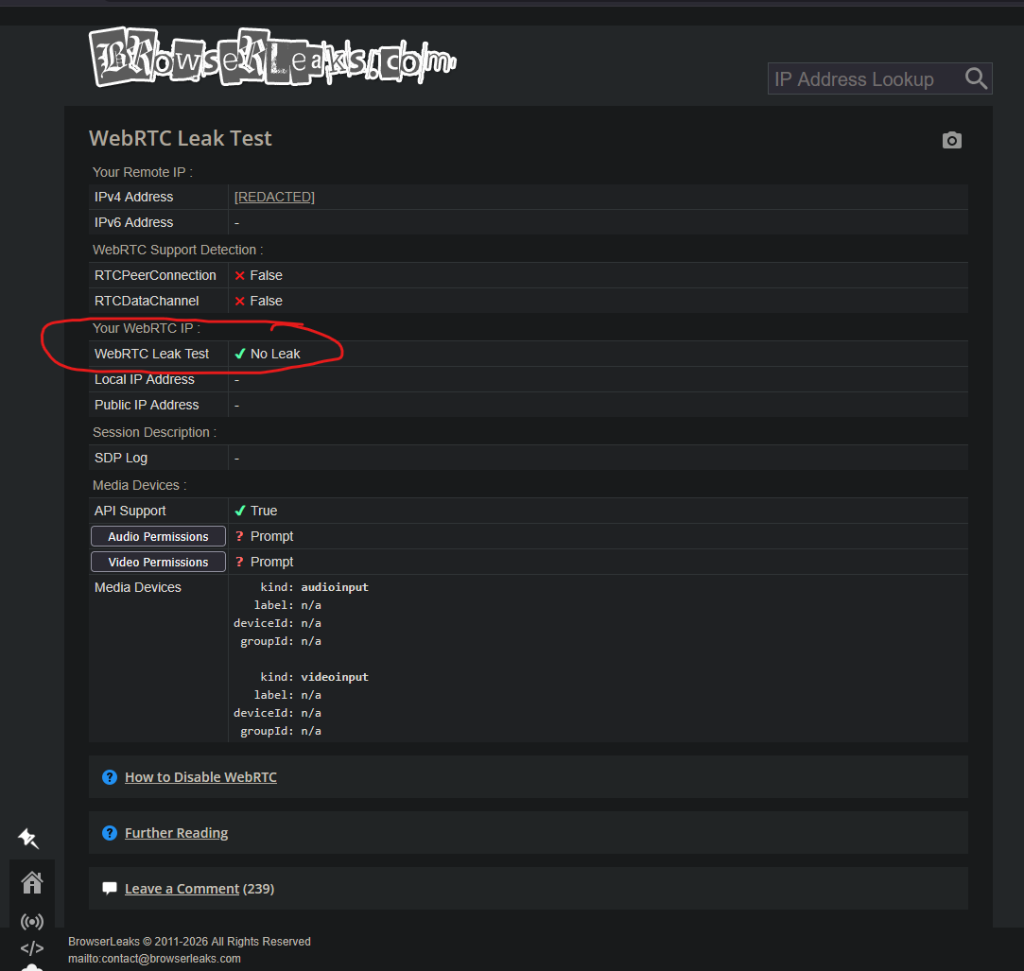
3. BrowserLeaks — тест на утечку WebRTC
Зайди на BrowserLeaks WebRTC. Убедись, что в строке WebRTC Leak Test стоит зеленый статус No Leak, а реальный домашний IP-адрес нигде не фигурирует:
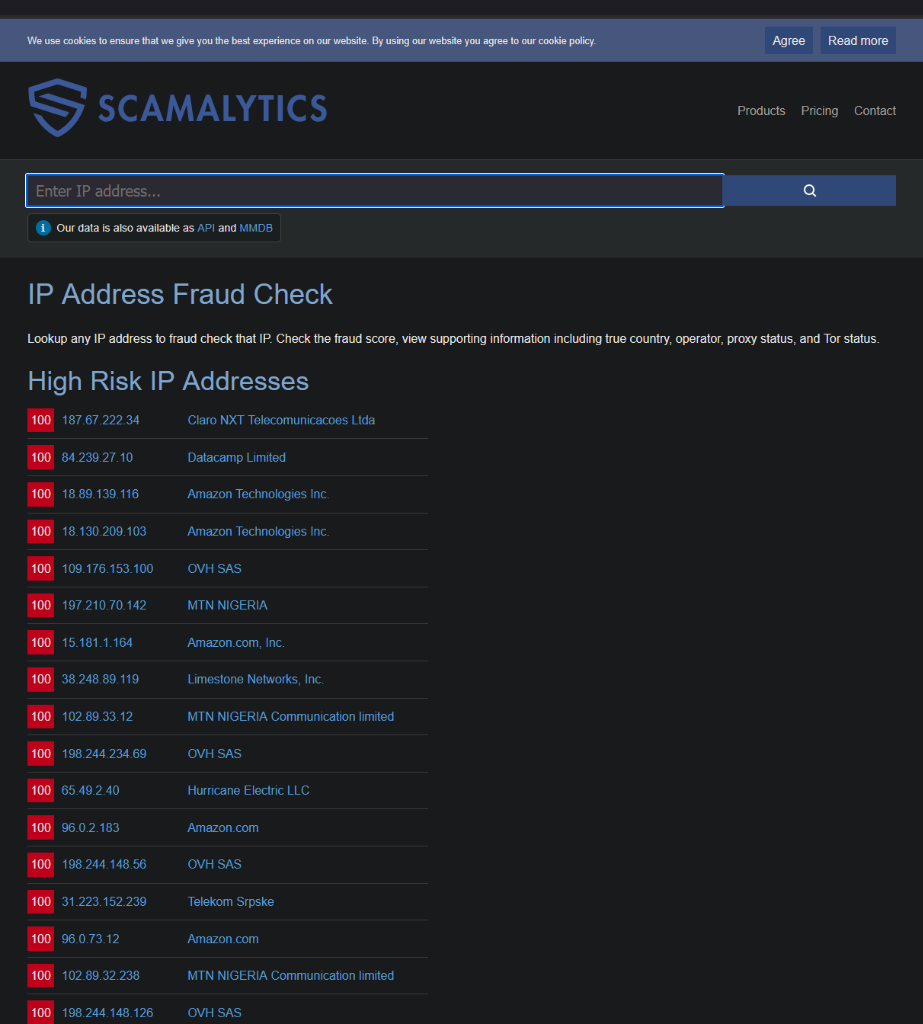
4. Scamalytics — риск-скор IP и списки VPN
Проверь купленный адрес на Scamalytics (или IPQualityScore).
Если пролистать страницу Scamalytics чуть ниже, можно увидеть блок High Risk IP Addresses со скором 100 из 100: порядка 70% этих адресов принадлежат хостингам и VPN-провайдерам. Это наглядная причина, почему коммерческие и серверные VPN моментально отсекаются антифродом:
Твой рабочий IP обязан попадать в зеленую зону Low Risk со скором 0 (или близким к нулю):
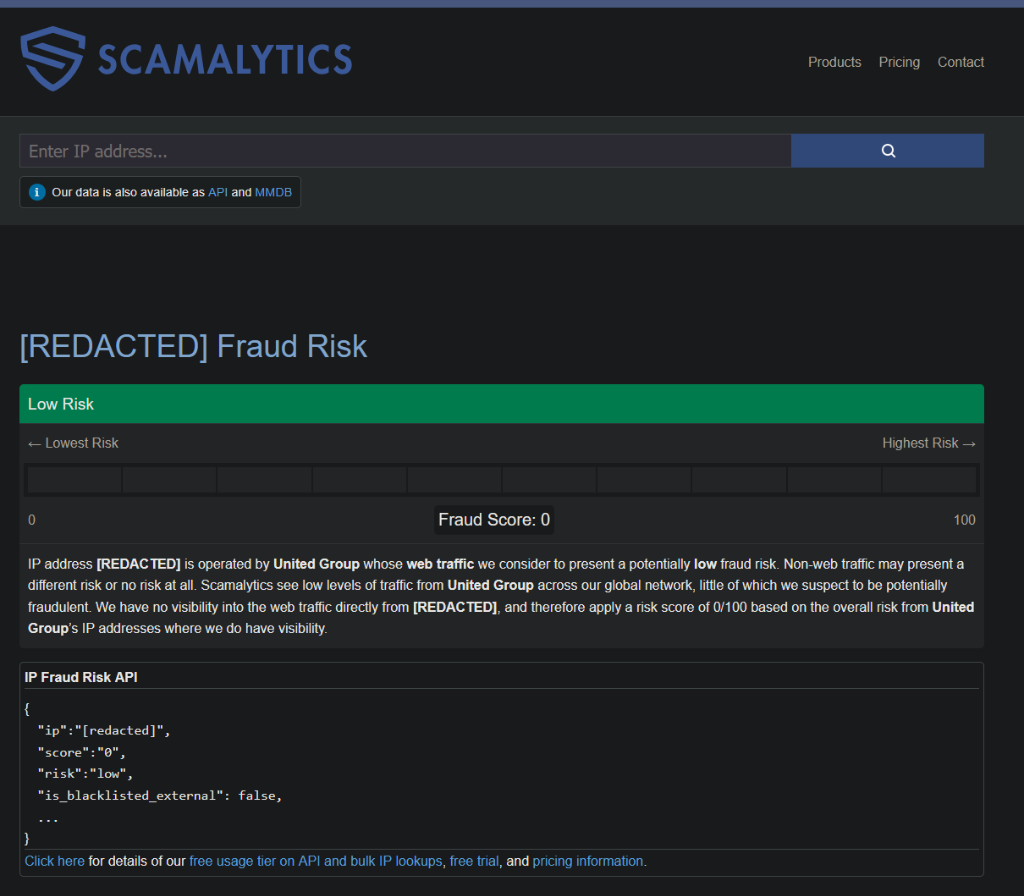
Если у адреса высокий риск-скор, к регистрации и оплате не переходи: сначала добейся зелёных показателей по всем чекерам.
5. CreepJS — детект самой подмены
Открой CreepJS. Pixelscan — коммерческий чекер с закрытой методологией, а CreepJS открытый и показывает механику: счётчик lies — сколько параметров профиля противоречат друг другу, и fuzzy — где отпечаток нестабилен между перезагрузками.
Норма — ноль lies и минимальный fuzzy. Если счётчик растёт на дефолтном профиле, проблема в самом антидетекте или версии движка, а не в прокси. Прямой связи между lies и оценкой Cloudflare никто не измерял, но противоречивый отпечаток не бывает полезен ни в одном сценарии.
6. BrowserLeaks TLS — версия движка и JA4
Зайди на BrowserLeaks TLS и посмотри JA3/JA4 вместе с заявленной версией Chrome. Если профиль рапортует свежий Chrome, а JA4-хэш старый, у тебя расхождение версии движка: заявленный браузер не совпадает с тем, чем он на самом деле является.
Сюда же: прокси не должен вскрывать TLS. Никаких MITM с подменой сертификатов — это видно на уровне рукопожатия.
4. Чек-лист перед запуском
- Платформа профиля строго совпадает с реальной ОС твоего компьютера (Windows к Windows, macOS к macOS).
- Движок профиля — Mimic, а не устаревший Stealthfox.
- В Fingerprint и Extras сохранены дефолтные значения, без искусственного шума.
- Геолокация прокси, страна выпуска карты и мобильный номер телефона совпадают между собой на 100%.
- Под вериф заготовлена физическая SIM или надежная eSIM (не задроченный публичный VoIP).
- Прокси проверен через Pixelscan и BrowserLeaks WebRTC, риск-скор IP находится в зеленой зоне.
- Язык и таймзона профиля совпадают со страной прокси (в антидетекте это уже выставлено).
- CreepJS: счётчик lies на нуле, TLS-версия движка актуальная.
- Автозаполнение выключено.
- Профиль открывается только с одной физической машины, без облачной синхронизации на другой компьютер.